Minden bizonnyal kevesen vannak olyanok, akik akár a számítógépen, akár az okostelefonon ne használnák a ChatGPT-t vagy a Geminit – esetleg egy másik MI-alapú csevegőt – keresésekhez, írási segédként, képgeneráláshoz vagy hasonló, hétköznapi dolgokra. Ez ma már nem meglepő. Viszont egyelőre azt még azért kevesebben teszik meg, hogy a számukra fontos alkalmazások és szolgáltatások tartalmát is megosszák az AI ügynökökkel, amelyek aztán elvégezhetnek helyettük olyan feladatokat, mint az e-mailek megválaszolása, a friss megbeszélések leiratozása is továbbosztása, vagy egyéb praktikus teendők elvégzése (hasonlókról írtunk anno ebben a cikkben). Pedig immár ez sem lehetetlen. Többek között a Google Gemini is egyre szorosabban együttműködik a Gmail levelezéssel, a Google Drive-val és más Google-szolgáltatásokkal, így az AI-asszisztens rengeteg időt takaríthat meg nekünk, ha átveszi a tennivalóink egy részének intézését. Csakhogy ehhez a személyes adatainkhoz is hozzáférést kell neki biztosítanunk. Éppen ezért nem mehetünk el szó nélkül amellett, hogy a Google nemrég módosította az erre vonatkozó adatvédelmi tájékoztatását, és az új szabályok szerint bizonyos esetekben akár hús-vér ellenőrök is láthatnak részleteket leveleinkből és dokumentumainkból. Ráadásul az így feldolgozott információk az AI-modellek fejlesztésére is felhasználhatók. Megnéztük, pontosan mi változott, és mit tehetünk adataink védelme érdekében, amikor már a Google ellenőrei is elolvashatnak egyes leveleket, ha összekapcsoljuk a Gmailt a Geminivel.
Megváltoztak a Gemini adatvédelmi szabályai: Google munkatársak is elolvashatják Gmail leveleinket
Egy mesterséges intelligenciára épülő digitális asszisztens egyik legnagyobb előnye, hogy nem kell minden információt állandóan a szájába rágnunk. Ha például a Gemini hozzáfér a Gmailben tárolt leveleinkhez, a Google Drive-on őrzött dokumentumaihoz és a Google-naptárunkhoz, ezekre támaszkodva könnyedén összeállíthatja a következő üzleti utunk részleteit, megkeresheti egy korábbi megbeszélés dokumentumait, vagy összefoglalhatja egy hosszú levelezés legfontosabb tudnivalóit, s adhat egy vázlatot a válaszhoz is. Mindez rendkívül praktikus, különösen azoknak, akik naponta több tucat e-maillel és rengeteg dokumentummal dolgoznak.
Az persze tiszta sor, hogy ehhez az AI-t fel kell hatalmaznunk az érintett adatokhoz történő hozzáférés lehetőségével. Itt viszont, különösen ha érzékeny adatokkal is szoktunk dolgozni, nem árt tudnunk, hogyan kezelik ezeket az adatokat. Márpedig a Google friss adatvédelmi módosításai kapcsán éppen ez ügyben lehetnek bökkenők.
Mi változott pár év alatt
2023 szeptemberében a Google bemutatta az akkor még Bard néven működő AI-asszisztens alkalmazásokhoz kapcsolódó funkcióit. A vállalat az akkori hivatalos bejelentésében egyértelműen kijelentette, hogy a Gmailből, a Google Dokumentumokból és a Drive-ból származó tartalmakat nem látják emberi ellenőrök, azokat nem használják hirdetések megjelenítéséhez, és nem alkalmazzák a Bard modelljének betanítására sem. Ez minden bizonnyal sokat dobott a felhasználók kísérletező kedvén, hiszen mégiscsak jó tudni, hogy a szerverekre kerülő anyagokat nem olvassa boldog-boldogtalan, aki a Google-nél dolgozik.
Csakhogy a Google 2026. október 16-án kiegészítette ugyanezt a három évvel korábban közzétett bejegyzést, s az új szöveg szerint, ha a felhasználók engedélyezik az új összekapcsolási és személyre szabási funkciókat, a Google Workspace-alkalmazásokból származó bizonyos adatokat más Google-szolgáltatások személyre szabására is felhasználhatják. A beállításoktól függően ezen információk egy része a generatív AI-modellek tanításában is szerepet kaphat, és korlátozott esetekben a tartalmakat emberek is ellenőrizhetik.
Pontosan mihez férhetnek hozzá emberi elemzők?
A Google Gemini adatvédelmi dokumentációja részletesebben foglalkozik azzal, miként használja fel az összekapcsolt alkalmazásokból származó információkat és hangsúlyozzák, hogy nem a Gmail fiókok, Drive-tárhelyek vagy a Google Fotók gyűjtemények teljes tartalmát használják a generatív AI-modellek tanítására. A Gemini azonban a felhasználói kérések teljesítéséhez feldolgozhatja az érintett levelek és dokumentumok összefoglalóit, részleteit, illetve az azokból kikövetkeztetett információkat. A Google álláspontja szerint ezek az adatok az AI-modellek továbbfejlesztésére is felhasználhatók, amennyiben a megfelelő aktivitáskezelési beállítás ezt lehetővé teszi. De azért bizonyos esetekben – például rövid vagy egy adott kérdés szempontjából különösen releváns dokumentumoknál – az összefoglaló jelentheti a teljes levelet vagy fájlt is.
Persze mindez nem azt jelenti, hogy a Google alkalmazottai szabadon böngészhetnek bárki gmailes postafiókjában. A dokumentáció szerint az összekapcsolt alkalmazásoknál a Gemini által feldolgozott adatoknak csak egy meghatározott részhalmaza kerülhet emberi felülvizsgálatra. Viszont ide tartozhatnak a levelekkel és dokumentumokkal kapcsolatos interakciók, összefoglalók, szövegrészletek és következtetések, valamint a felhasználói kérdések és a Gemini válaszai.
Az ellenőrzésben képzett külső szolgáltatók munkatársai is részt vehetnek. A Google ezt többek között a hibák felismerésével, a válaszok minőségének javításával és a visszaélések megelőzésével indokolja. A vállalat állítása szerint az ellenőrök munkájának megkezdése előtt igyekeznek leválasztani az adatokat az érintett Google-fiókról, és csökkenteni a személyazonosításra alkalmas információk mennyiségét. Ez azonban nem feltétlenül jelent mindig teljes anonimitást. Az pedig végképp nem megnyugtató, hogy a Google saját maga is azt tanácsolja, hogy a felhasználók ne kapcsoljanak a Geminihez olyan alkalmazásokat, amelyek az emberi ellenőrök elől elrejteni kívánt bizalmas információkat tartalmaznak. Ami azért elég fura, mert a felhasználók jelentős része azért nem hobbi célokra fenntartott levelezést és felhő tárhelyet szokott megosztani AI ügynökökkel.
A Gemini adatvédelmi tájékoztatója szerint az emberi ellenőrzésen átesett beszélgetések és a hozzájuk kapcsolódó adatok – igaz, csak bizonyos esetekben – akár három évig is megőrződnek. Ráadásul ezek között lehetnek olyan információk is, amelynek az eredeti beszélgetéseit mi már töröltük.
Tananyaggá lehetünk
Felülemelkedve azon, hogy esetleg néha élő emberek is belekukkanthatnak a csevegéseinkbe, levelezésünkbe, dokumentumainkba, a másik lényeges kérdés, hogy a modellek tanítására mit használnak fel a Gemini által feldolgozott adatokból.
A Google tájékoztatása szerint a kapcsolódó Gemini-tevékenységek – a felhasználó adatkezelési beállításaitól függően – felhasználhatók a szolgáltatások fejlesztésére, beleértve a generatív AI-modellek tanítását is. Értelemszerűen a dolog azért nem fajul odáig, hogy a teljes levelezésünket a modellek okítására használják, de itt is érvényes, hogy a csevegésekről készült összefoglalókból, azok egyes részleteiből tanulhat az AI, s nem csak azért, hogy kifejezetten nekünk tudjon pontosabb vagy testreszabottabb válaszokat adni. Emellett a Google a személyes információk csökkentésére különféle adatvédelmi technikákat alkalmazhat, de bizonyos esetekben – például visszaélések megelőzése végett – ez alól is lehetnek kivételek.
Ez tényleg probléma?
A teljes képhez természetesen hozzátartozik, hogy a Gemini és a többi szolgáltatás összekapcsolása senkinek sem kötelező lépés. Viszont ha nem tesszük, kihagyhatunk pár olyan ziccert, amelyek ténylegesen megkönnyíthetik a mindennapi munkát.
Emellett vannak azért szabályozási lehetőségek a kezünkben. Például átnézhetjük a kapcsolódó jogosultságokat és az aktivitáskezelési lehetőségeket a Gemini beállításaiban, az alábbiak szerint:
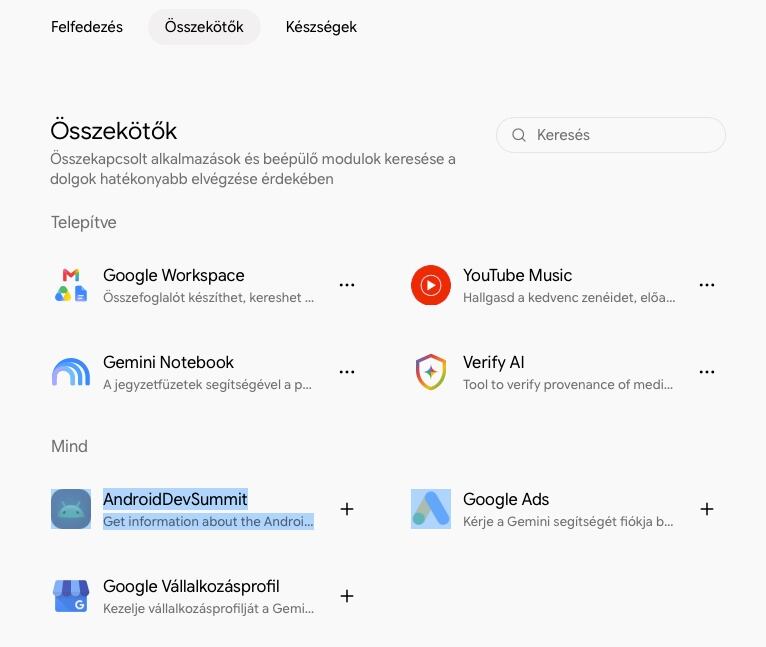
- Ellenőrizzük az összekapcsolt alkalmazásokat. A Gemini Összekötők webes felületén elérhető a beállításokban átnézhetjük, mely szolgáltatásokhoz engedélyeztünk hozzáférést. A szükségtelen kapcsolatokat érdemes törölni.
- Nézzük át a Gemini-appokban végzett tevékenységek tárolását. A Google aktivitáskezelő oldalán ellenőrizhetjük az előzményeket és a rendelkezésre álló adatkezelési lehetőségeket.
- Kapcsoljuk ki az AI tanítására vonatkozó hozzájárulásokat, ha nem szeretnénk részt venni ebben. Szintén a Google aktivitáskezelő oldalán lehet kikapcsolni, hogy például a hanganyagokat, képernyőmegosztásokat a szolgáltatás továbbfejlesztéséhez használják fel.
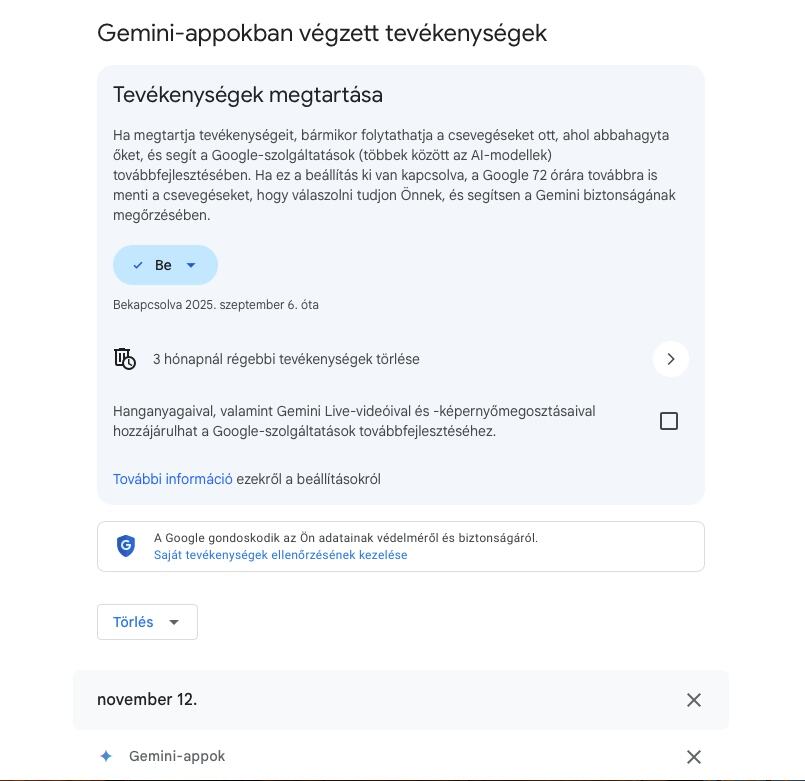
- Töröljük a szükségtelen korábbi aktivitásokat. Ez csökkentheti a tárolt adatok mennyiségét, de nem feltétlenül törli a korábban emberi ellenőrzésre elkülönített beszélgetéseket.
- Bizalmas tartalmaknál legyünk körültekintőek. Üzleti szerződések, ügyféladatok, pénzügyi dokumentumok vagy más érzékeny információk AI-val történő feldolgozása előtt érdemes megvizsgálni az adott szolgáltatás adatkezelési szabályait. Mellesleg ehhez anno mutattunk egy ügyes – és hazai fejlesztésű – alkalmazást, amely a Vágólapra kerüléskor vagy fájlokban egyaránt kitakarhatja a személyes adatokat, majd a feldolgozás után azokat visszaállítja az új változatban.
Van azért jó hír is
Az októberi változást követően a Google novemberben újabb módosítást jelenetett be, ám ez kifejezetten jó hírnek tűnik a fentiekhez képest: a vállalat a következő hetekben két külön beállítással váltja fel a Gemini eddigi – fentebb is említett – Keep Activity funkcióját, így a felhasználók a jövőben egymástól függetlenül szabályozhatják, hogy a szolgáltatás megőrizze-e beszélgetéseik előzményeit, illetve felhasználhatja-e azok tartalmát és mellékleteit az AI-modellek tanítására.
Ez fontos előrelépés, hiszen így az előzmények megtartása mellett is letiltható a modellek betanítása. Ugyanakkor ez nem jelenti az emberi ellenőrzés teljes megszűnését: a Google bizonyos beszélgetéseket továbbra is feldolgozhat biztonsági célokból, akár emberi ellenőrök bevonásával. Ráadásul az előzmények tárolásának kikapcsolása után az új beszélgetéseket még körülbelül két hónapig megőrizhetik.
Az új beállítások bevezetésekor a Google a korábbi Keep Activity kapcsoló állapotát veszi alapul, ezért érdemes lesz ellenőrizni az új adatvédelmi lehetőségeket.
Használjunk biztonságos alternatívákat: Proton Mail, Drive és Lumo
Ha valaki úgy érzi, a hasonló változtatások megingatják a bizalmát a Google Geminihez köthető szolgáltatásiban, annak érdemes lehet körbenézni az alternatívák tekintetében. Ott van például a svájci Proton AG termékcsaládja, amelyben szintén találunk AI csevegőt, modern titkosított e-mail szolgáltatást és e2e titkosítású felhőtárhelyet is, utóbbit online szöveg- és táblázatszerkesztő alkalmazásokkal kiegészítve. Ám ezek titkosítva őrzik minden adatunkat a Proton szerverein (Proton fiókok között a levelezést e2e titksoítás védi, de egy nem Proton fiókba küldött levél tartalma a túloldalon már kikerülhet e védelem alól), s a Lumo névre keresztelt AI csevegőben összegyűlő beszélgetéseinket, vagy az ezek során érintett leveleket, fájlokat nem használják a modellek tanítására. A szerveren tárolt anyagok tartalmához hozzáférni pedig maga a szolgáltató sem tud, lévén a végpontok közötti titkosítás ebben még őket is megakadályozza.
Lumo: AI-asszisztens, amely nem a beszélgetéseinkből tanul
Mint említettük fentebb, a Proton saját AI-asszisztenst is kínál Lumo néven, amelyet kifejezetten az adatvédelem elsődleges szempontként kezelése mellett fejlesztettek.
A Lumo nem használja automatikusan a felhasználói beszélgetéseket AI-modellek tanítására, nem vezet azok tartalmáról hagyományos beszélgetési naplókat, a mentett előzményeket pedig zero-access titkosítással védi. Ugyanakkor a kérések feldolgozása természetesen itt is a többi AI-modellhez hasonlóan megy. Nem arról van tehát szó, hogy a Lumo mögötti AI soha nem dolgozik a megadott adatokkal, hanem arról, hogy a Proton teljesen eltérő – sokkal szigorúbb és a privát szférát tiszteletben tartó – szabályokat alkalmaz azok további felhasználása és tárolása során.
Összegzés: nem mindegy, milyen feltételekkel adjuk át adatainkat az AI-nak
Szó nincs arról, hogy mostantól mindenki végleg felejtse el a Gemini használatát. Ennek adatkezelési változásai nem jelentik azt, hogy mostantól minden Gmail-üzenetünket ott dolgozó emberek olvassák át, vagy hogy a vállalat Drive-on tárolt anyagainkat válogatás nélkül felhasználja saját AI-modelljei betanítására.
Mindössze annyi történik, hogy bizonyos integrációk esetében a feldolgozott tartalmak, azok részletei és összefoglalói – meghatározott körülmények között – emberi felülvizsgálatra kerülhetnek, illetve modellfejlesztésre is felhasználhatók. Ez nem feltétlenül tragédia, de azért az adatvédelmi kockázatait hiba lenne alábecsülni. Érdemes megfelelő beállításokat használni és csak olyan adatokat megosztani, amelyek nem tartalmaznak kényes információkat rólunk, vagy akár az ügyfeleinkről, családtagjainkról, netán vállalkozásunkról. Emellett – és ez nem csak a Google-re, hanem minden online szereplőre igaz -, érdemes a szolgáltatók ígéreteit nem teljesen készpénznek venni, s pláne nem biztosnak lenni abban, hogy az adott ígéretet még pár év múlva is változatlanul fenntartják.